O coordenador do CERT.PT, serviço integrante do Centro Nacional de Cibersegurança (CNCS), afirmou hoje que é “importante” perceber que todos vão ser alvo de ciberataques, sendo que este tipo de ataques regista um “crescendo” nos últimos anos.
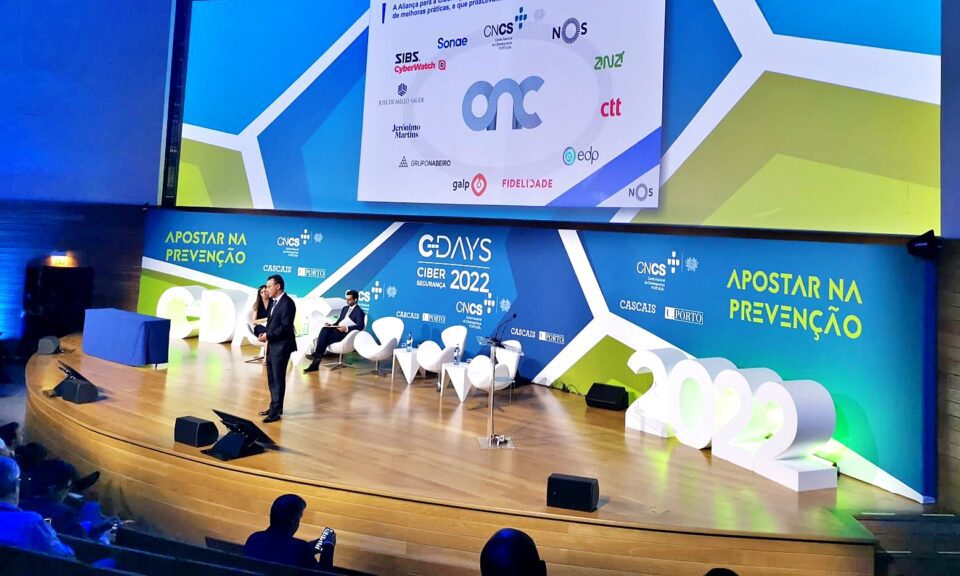
Nuno Marques falava na 8.ª edição da C-Days, do CNCS, que hoje terminou e dedicado ao tema “Apostar na prevenção”, no painel sobre Riscos e Conflitos, “As primeiras 48 horas na deteção de um ataque – casos de uso”.
“O importante também é perceber que vamos todos ser atacados”, salientou Nuno Marques, referindo o CERT.PT registou em 2020 cerca de “700 incidentes” durante todo ano e que em 2022 já vão mais de 1.000.
“Isto não é porque este ano está a ser um ano extraordinário a nível de incidentes, embora alguns tenham realmente mais impacto do que estamos habituados, mas tem sido simplesmente um crescendo nos últimos anos”, prosseguiu.
Por isso, “cada vez mais vamos ser mais atacados e não deixem para lições aprendidas fazer os planos”, alertou.
Porque os planos de prevenção, de contingência, “já têm que existir” antes dos ataques, salientou.
Durante um ciberataque existem quatro fases — prevenção, deteção, mitigação e recuperação.
Rui Ramalho, diretor de sistemas de informação do grupo Germano de Sousa, salientou que durante um ataque “é muito importante” envolver todas as equipas.
“Na recuperação devemos ser mais resilientes, tentar manter aquilo que temos, recuperar o que temos” e não reforçar o sistema com novas funcionalidades e tecnologias, defendeu o responsável.
Os laboratórios Germano de Sousa foram uma das empresas portuguesas que foi alvo de um ciberataque este ano.
Sobre como deve ser a comunicação de uma empresa alvo de um ciberataque, Rui Ramalho considerou que “deve haver comunicação com conta, peso e medida” e ir fazendo atualização do processo.
Também Luís Valente, diretor de cibersegurança da MC Sonae, considerou que se deve “sempre comunicar” que a empresa foi alvo de um ciberataque.
“Não adianta não comunicar e muito menos ter comunicações ambíguas”, salientou.
Nuno Marques sublinhou que é preciso ser “transparente” na comunicação.
“A comunicação tem de ser concreta, concisa e periódica ao longo do tema”, sublinhou o responsável do CERT.PT, dando o exemplo da comunicação feita pela Vodafone Portugal após ter sido vítima de um ataque informático.
Por sua vez, o diretor de sistemas de informação da Impresa, José Galvão, defendeu ser “muito importante ter planos de contingência bem definidos” e “estar preparado por antecipação para pedir ajuda”.
Além disso, sublinhou que é “importantíssimo” a parte da consciencialização, que “as pessoas tenham noção das ameaças e das boas práticas”, defendeu.